Какие средства информационной безопасности нужны бизнесу в 2026 году

Защита бизнеса складывается из нескольких уровней. Их состав зависит от того, какие системы использует компания, где хранятся важные данные и какие точки входа доступны атакующему.
В статье разберем основные классы средств информационной безопасности и задачи, которые они решают. Покажем решения для разных сценариев. Объясним, как определить приоритеты защиты и не переплачивать за ненужные сервисы.
В этой статье:
- Как оценить текущий уровень защиты
- Как найти уязвимости до атаки
- Тестирование защищенности инфраструктуры
- Защита инфраструктуры на сетевом уровне
- Защита рабочих устройств и серверов
- Защита корпоративных сервисов
- Защита приложений и критичных систем
- Как понять, какие средства ИБ нужны вашей компании
- Вопросы и ответы
Как оценить текущий уровень защиты
Работу начинают с критичных для бизнеса процессов. Выбирают систему, сбой которой повлияет на работу компании, и прослеживают обычный путь доступа к ней.
Затем тот же путь рассматривают с позиции атакующего. Компрометация учетной записи дает ему ровно те возможности, которыми располагал пользователь. Доступ к другим системам, общим ресурсам или административным функциям увеличивает возможный масштаб инцидента.
На полученную схему накладывают действующие средства ИБ. Важно понять, какой участок пути они контролируют и что произойдет при подозрительной активности.
Итогом должна стать карта реальных слабых мест с понятными приоритетами. CRABBIT помогает собрать такую картину по текущей инфраструктуре и определить участки, с которых стоит начинать усиление ИБ.
Как найти уязвимости до атаки
Проверку можно начинать с внешнего периметра, чтобы увидеть доступные из интернета узлы и сервисы. Внутри инфраструктуры анализ проводят глубже: с использованием учетных данных проверяют операционные системы, установленное ПО и доступные службы.
|
Для поиска и дальнейшей работы с уязвимостями можно использовать решения разных классов. XSpider PRO подходит для сканирования внешнего периметра и внутренней инфраструктуры, включая веб-приложения и Docker-контейнеры. Kaspersky Vulnerability Management дополняет поиск управлением найденными проблемами: помогает определить их приоритет и контролировать устранение. |
Тестирование защищенности инфраструктуры
Сканер находит слабое место, но его наличие еще не показывает возможный масштаб последствий. Для этого проверяют, удается ли использовать найденную проблему для дальнейшего продвижения по инфраструктуре.
|
Часть такой проверки можно автоматизировать. PT Dephaze анализирует узлы, ищет уязвимости и небезопасные настройки, затем строит возможные цепочки атак и подтверждает, какие из них действительно ведут к компрометации. Потенциально рискованные действия выполняются под контролем пользователя. Способы эксплуатации, способные нарушить работу системы, в продукт не включаются. |
Защита инфраструктуры на сетевом уровне
Корпоративная сеть связывает рабочие места, серверы и внешние сервисы. По ней проходят обычные рабочие обращения и запросы из интернета.
На этом уровне важно управлять тем, какие соединения допустимы и какой трафик должен проходить дополнительную проверку.
Как контролируют сетевые соединения
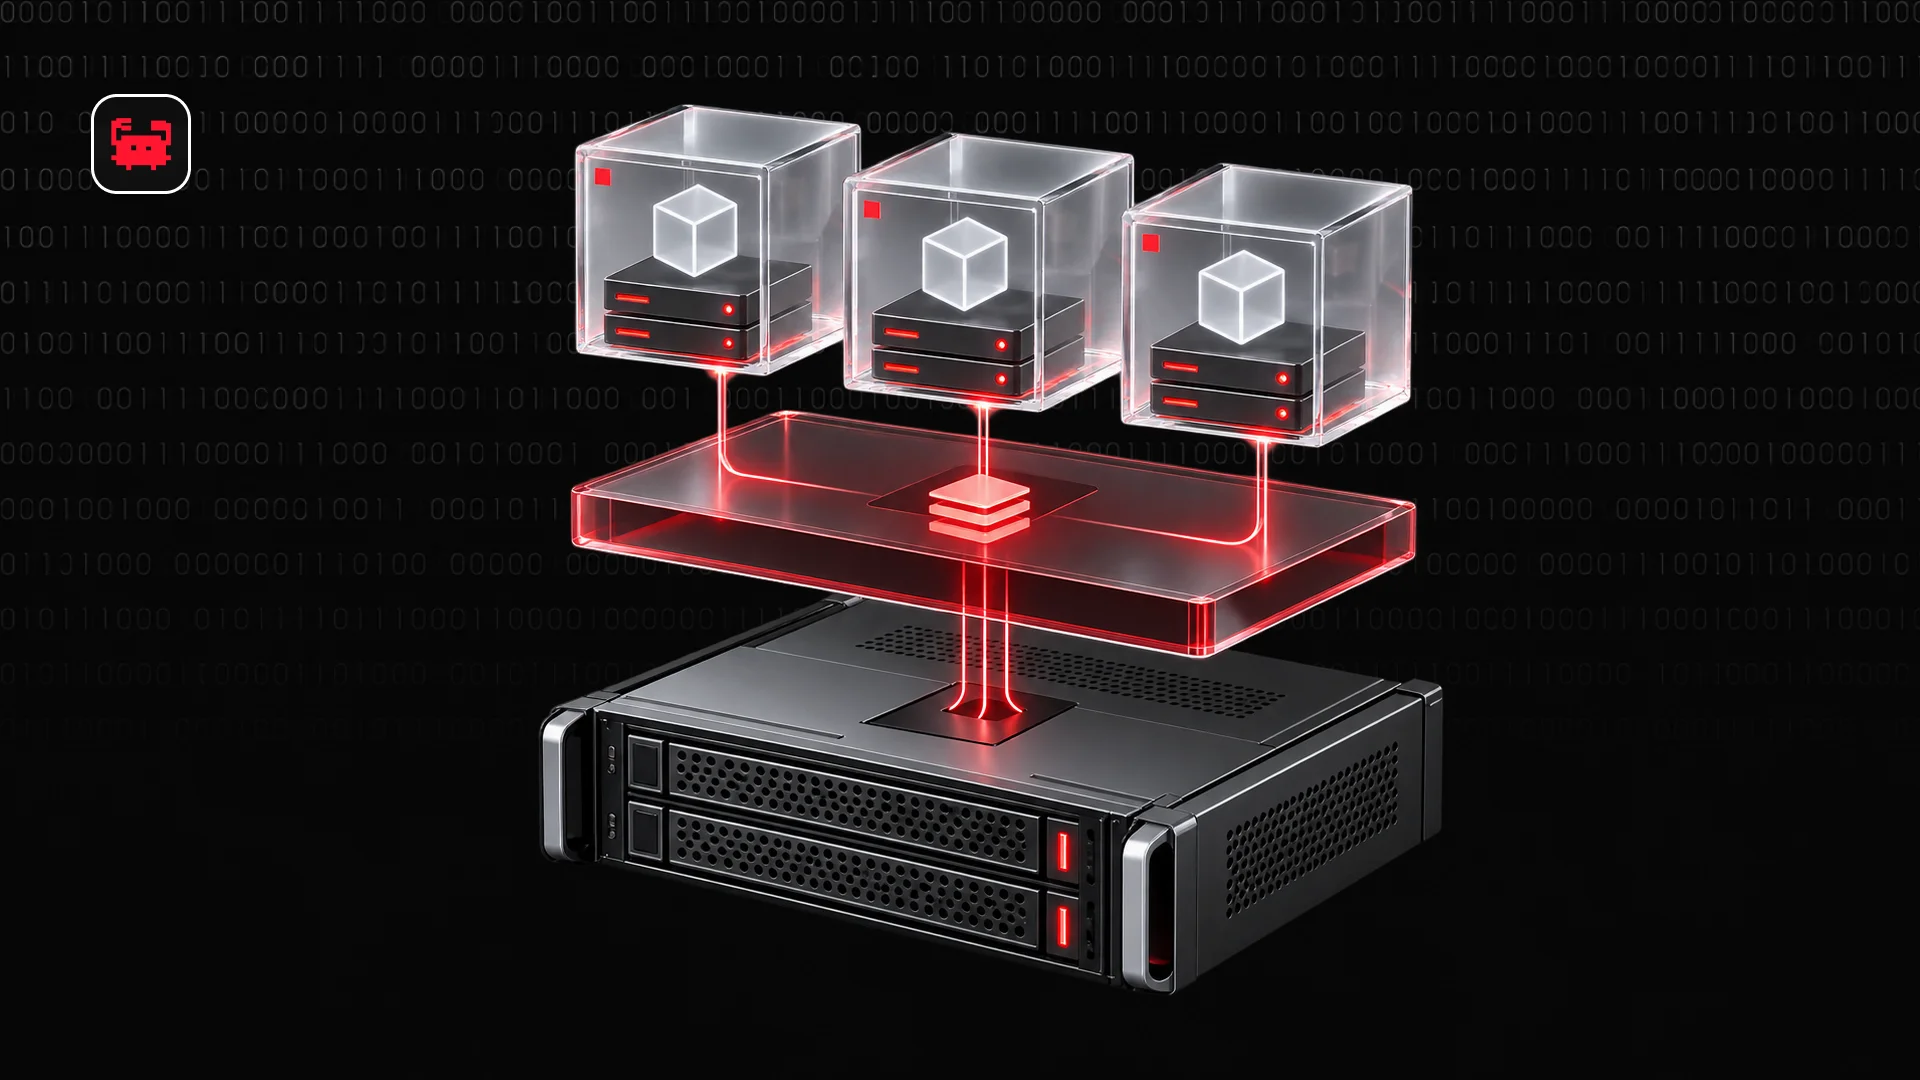
Нужный трафик направляют через межсетевой экран. Аппаратную версию устанавливают в серверной стойке, виртуальную разворачивают внутри соответствующей платформы.
Сотруднику можно открыть рабочее приложение, закрыть административный интерфейс сервера для пользовательского сегмента и запретить входящие подключения к службе, которая не должна быть доступна извне.
Для более глубокой проверки используют межсетевые экраны нового поколения, или NGFW.
Чем NGFW отличается от обычного межсетевого экрана
Помимо базовой фильтрации соединений, к NGFW добавляются дополнительные функции:
- распознавание приложений и пользователей в сетевом трафике;
- IPS, система предотвращения вторжений: анализирует сетевую активность и блокирует обнаруженные попытки атак;
- проверка передаваемых файлов на вредоносное содержимое;
- ограничение доступа к опасным и нежелательным веб-ресурсам;
- TLS-инспекция: зашифрованное соединение расшифровывается для проверки содержимого, после анализа данные снова передаются в зашифрованном виде.

Где используют NGFW
Межсетевой экран размещают там, где нужно контролировать обмен трафиком между разными участками инфраструктуры. Сценарии зависят от участка сети:
- На границе с интернетом. Через NGFW проходят обращения сотрудников к внешним ресурсам и входящие запросы к сервисам компании. Здесь блокируют опасные сайты, вредоносные файлы и попытки сетевых атак.
- Между внутренними сегментами. Серверы с критичными системами отделяют от пользовательской сети и оставляют только необходимые соединения. Например, сотруднику разрешают работу с 1С, но закрывают прямой доступ к административному интерфейсу сервера.
- Между филиалами и площадками. Через NGFW организуют защищенную связь и применяют общие правила доступа для распределенной сети.
О сегментации и функциях NGFW мы рассказывали в статье Информационная безопасность компании в 2026 году: как выстроить защиту от кибератак
Какие решения можно рассматривать
Разные продукты рассчитаны на разные архитектуры. PT NGFW подходит в том числе для высоконагруженных площадок и ЦОД. UserGate NGFW используют в корпоративных и распределенных сетях. Ideco NGFW Novum сочетает сетевые функции с централизованным управлением. Kaspersky NGFW подойдет для сетей, где нужен единый контроль трафика и связь с другими средствами защиты Kaspersky.

При замене зарубежного NGFW сначала фиксируют действующие правила доступа, маршрутизацию, включенные функции и рабочую нагрузку. Новый вариант проверяют на пилотной площадке до переноса основного трафика.
Защита рабочих устройств и серверов
После загрузки файла важно, что происходит внутри операционной системы. Вредоносная программа может запустить процесс, изменить системные настройки или попытаться закрепиться на компьютере.
Для этого на рабочие станции и серверы устанавливают защитный агент. Он проверяет файлы и процессы, блокирует обнаруженную вредоносную активность и передает информацию администратору в единую консоль.
|
MaxPatrol EPP предназначен для защиты рабочих станций, серверов и виртуальных рабочих мест от массовых угроз. Решение выявляет вредоносные файлы и процессы, позволяет отправлять объекты в карантин и настраивать автоматические действия при обнаружении опасной активности. |
Защита корпоративных сервисов
Часть внешнего содержимого попадает к сотрудникам через письма и сайты. Здесь проверку проводят до открытия файла, ссылки или веб-страницы.
Корпоративная почта
Входящее письмо сначала пропускают через защитный шлюз. После проверки оно передается внутреннему почтовому серверу и попадает в ящик сотрудника.
|
Kaspersky Secure Mail Gateway контролирует входящие и исходящие сообщения, проверяет их на вредоносные объекты, фишинг и спам. PT Email Security также анализирует сообщения, вложения и ссылки и применяет более глубокую проверку подозрительных объектов. |
Доступ к веб-ресурсам
Когда сотрудник открывает внешнюю страницу, запрос можно направить через шлюз веб-безопасности, или SWG. Он анализирует HTTP- и HTTPS-трафик и применяет правила доступа к интернет-ресурсам.
|
UserGate Secure Web Gateway анализирует веб-трафик и позволяет централизованно задавать правила доступа к интернет-ресурсам. |
Защита приложений и критичных систем
Опасный запрос может прийти по разрешенному соединению. Сайт или личный кабинет примет его как обычное обращение, хотя внутри может быть попытка воспользоваться ошибкой в коде.
Публичным веб-сервисам нужен отдельный контроль на уровне самого приложения.
Контроль запросов к веб-приложению
Перед сервером размещают межсетевой экран уровня веб-приложений, или WAF. Каждый запрос проходит через него до передачи приложению.
|
UserGate WAF можно использовать для защиты сайтов, личных кабинетов и программных интерфейсов. Решение проверяет входящие веб-запросы и блокирует обнаруженные атаки до передачи приложению. |
Контроль контейнерной среды
В такой архитектуре приложение запускается из заранее подготовленного образа. Уязвимый компонент внутри него повторится во всех экземплярах, созданных на этой основе.
Образ анализируют на известные уязвимости и небезопасные компоненты. После развертывания контроль продолжается уже в работающей среде.
|
Kaspersky Container Security проверяет образы до развертывания и контролирует работу запущенной среды. |

Как понять, какие средства ИБ нужны вашей компании

| Задача | Какие решения рассмотреть |
|---|---|
| Проверять письма до доставки сотруднику | Защиту корпоративной почты |
| Контролировать доступ сотрудников к сайтам | SWG |
| Фильтровать трафик на границе сети или между сегментами | NGFW |
| Останавливать вредоносные файлы и процессы на рабочих станциях и серверах | Защиту конечных устройств |
| Находить уязвимости и контролировать их устранение | Сканирование и управление уязвимостями |
| Проверять реальные цепочки продвижения по инфраструктуре | Тестирование на проникновение |
| Защищать публичные сайты, личные кабинеты и программные интерфейсы | WAF |
| Проверять приложения, которые разворачиваются из контейнерных образов | Защиту контейнерной среды |

Приоритеты также меняются со временем. Новый филиал, запуск внешнего сервиса или переход на другую платформу меняют схему доступа и добавляют новые участки контроля. Поэтому состав ИБ стоит пересматривать вместе с изменениями инфраструктуры.
Вопросы и ответы
NGFW контролирует сетевые соединения и трафик между разными участками инфраструктуры. WAF анализирует запросы именно к веб-приложению и ищет атаки, связанные с его логикой и обработкой данных.
Часть NGFW уже умеет фильтровать веб-ресурсы. Отдельный SWG имеет смысл при более детальных требованиях к работе сотрудников с интернетом. Перед закупкой стоит сравнить функции действующего межсетевого экрана и веб-шлюза, чтобы избежать дублирования.
Да. В одной инфраструктуре могут работать продукты нескольких производителей. Перед внедрением проверяют совместимость, передачу событий между системами и пересечение функций.
Пилот полезен для решений, работа которых зависит от реальной нагрузки и схемы инфраструктуры. Например, при замене NGFW можно проверить производительность с включенными функциями защиты, перенос правил и работу существующих соединений до переключения основной сети.
Нужна актуальная схема инфраструктуры с критичными системами и точками доступа. Также стоит зафиксировать уже используемые продукты, действующие лицензии и задачи, которые они закрывают. Этого достаточно, чтобы увидеть пробелы и не начинать подбор с перечня производителей.
Перед закупкой составляют простую карту: задача, действующее средство, доступные функции и незакрытый участок. После этого сравнивают лицензии новых продуктов только по тем возможностям, которых действительно не хватает.



Подробнее...
Подробнее...